[Partner tecnologico e IA]

Alza il livello di sicurezza delle tue applicazioni e delle tue infrastrutture

Analizziamo il tuo codice e la tua infrastruttura e testiamo le tue difese in condizioni reali. Poi ti consegniamo un piano di correzione con priorità chiare e tempi di intervento stimati.
Vulnerabilità corrette e attestate da un report di audit di verifica
150+ audit di sicurezza e penetration test realizzati
5 ingegneri di sicurezza applicativa, affiancati da oltre 140 profili tecnici senior
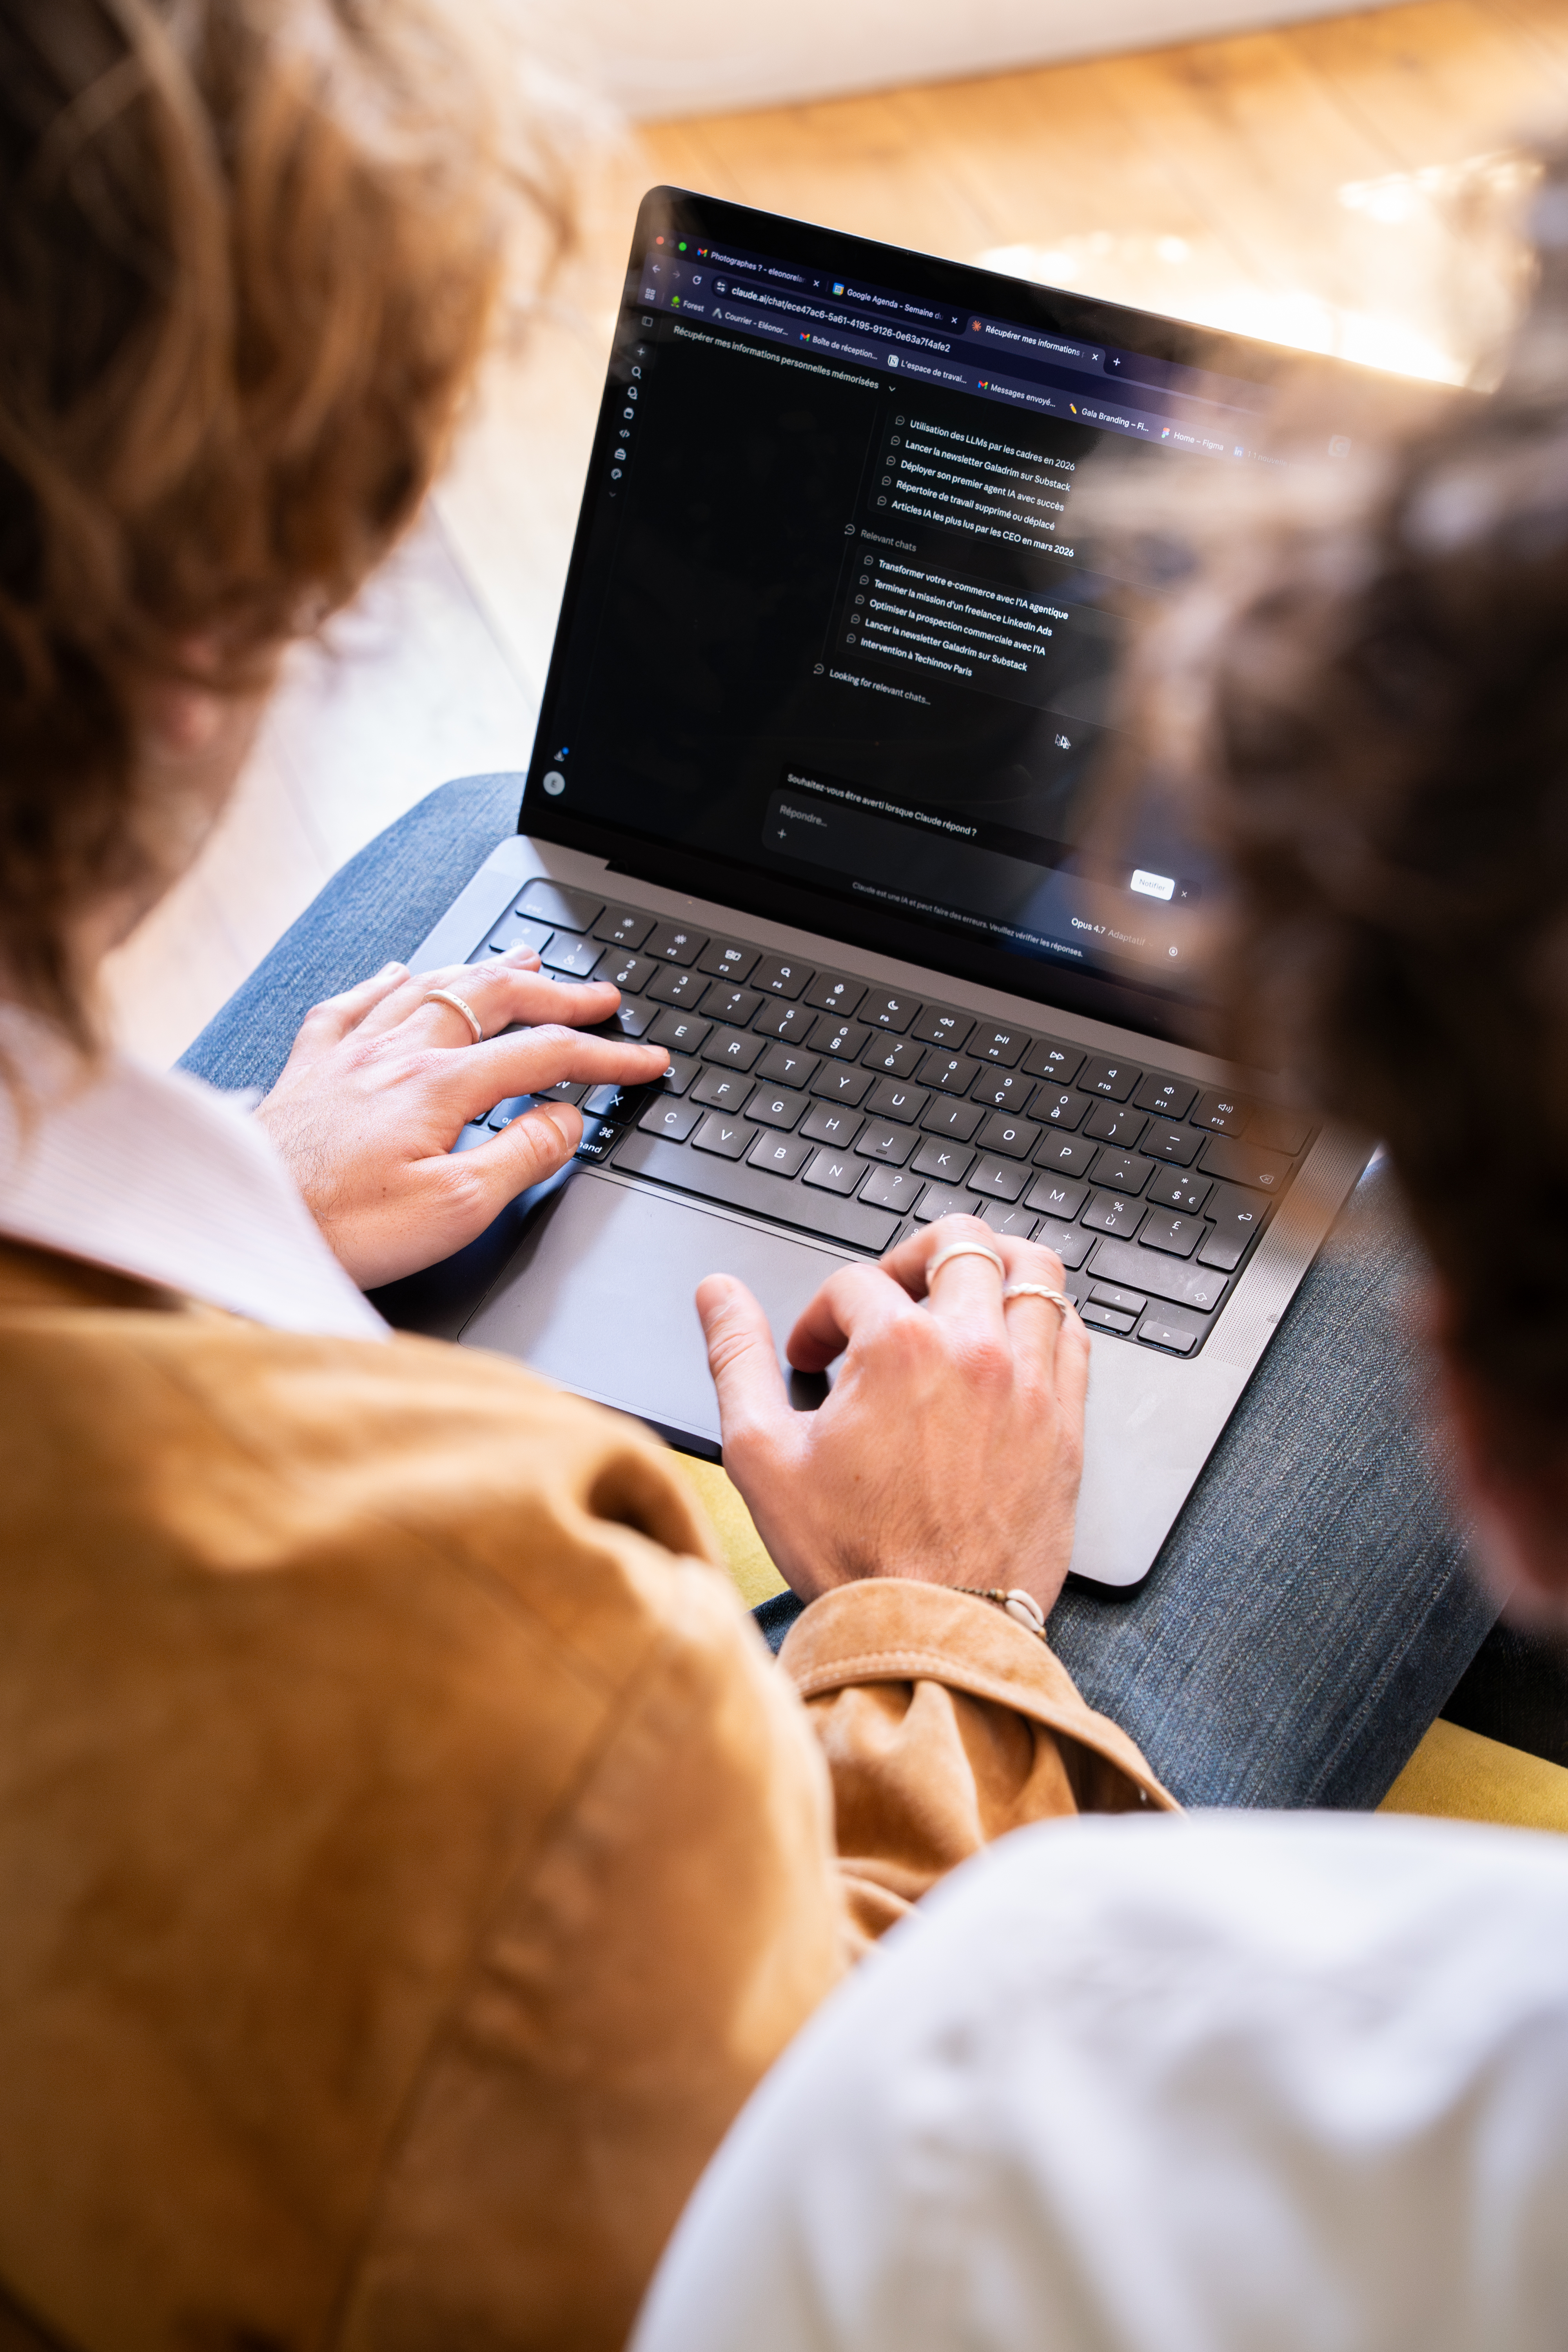
Due consulenti di Galadrim durante una revisione davanti a un portatile
Oltre 800 organizzazioni ci affidano i loro progetti tecnologici e di IA
Due ingegneri di Galadrim durante una revisione del codice
Il codice, le configurazioni cloud e le tecniche di attacco cambiano di continuo. Anche le applicazioni sviluppate con più cura finiscono per avere dei punti ciechi. Per migliorare costantemente il tuo livello di sicurezza non basta individuare le vulnerabilità con uno sguardo esterno: servono strumenti concreti, con priorità chiare, per correggerle.
Robin BaraudHead of Cybersecurity
[I nostri servizi]

Misuriamo la sicurezza reale delle tue applicazioni e della tua infrastruttura, poi correggiamo le falle e attestiamo che sono state eliminate.

Audit di sicurezza applicativa

Audit di sicurezza applicativa

Analisi del tuo codice e della sua configurazione: autenticazione, diritti di accesso, esposizione dei dati, segreti e dipendenze. Con o senza accesso al codice sorgente, a tua scelta.
Penetration test

Penetration test

Attacco controllato alla tua applicazione web, alle tue API, alla tua app mobile o alla tua rete, su un perimetro definito insieme a te. Per ogni vulnerabilità sfruttata forniamo la prova dell'impatto.
Audit dell'infrastruttura cloud

Audit dell'infrastruttura cloud

Revisione dell'architettura e della configurazione dei tuoi ambienti cloud. Copre identità, segmentazione di rete, cifratura e hardening, secondo i CIS Benchmarks.
Correzione e audit di verifica

Correzione e audit di verifica

Correzione delle falle da parte dei tuoi team o dei nostri, poi un audit di verifica che ne controlla l'eliminazione e la attesta per iscritto.
Protezione continua e risposta agli incidenti

Protezione continua e risposta agli incidenti

Firewall applicativo (WAF) gestito dai nostri team, con report periodici sulla tua esposizione.
[Come lavoriamo]

Il nostro metodo per misurare e correggere le tue vulnerabilità

  • Definizione
    Fase 01

    Definizione

    Definiamo con te il perimetro, la modalità di accesso e il calendario, prima di qualsiasi firma.
  • Audit
    Fase 02

    Audit del codice e penetration test

    Portiamo avanti le due attività in parallelo, con auditor esterni ai team che hanno costruito l'applicazione. Ti segnaliamo le vulnerabilità man mano che emergono.
  • Report
    Fase 03

    Report di audit

    Descriviamo ogni vulnerabilità, la classifichiamo secondo lo standard CVSS e le associamo un tempo di correzione stimato.
  • Presentazione
    Fase 04

    Presentazione

    Presentiamo i risultati ai tuoi team tecnici e al management in una sessione dedicata. Poi trasformiamo il report in una roadmap di adeguamento alle raccomandazioni dell'ANSSI.
  • Correzione
    Fase 05

    Correzione e audit di verifica

    I tuoi team o i nostri correggono le falle, poi un audit di verifica ne controlla l'eliminazione e la attesta con un report.
01/05
[Il nostro team]

Ingegneri di sicurezza applicativa, affiancati dai team tecnici di Galadrim

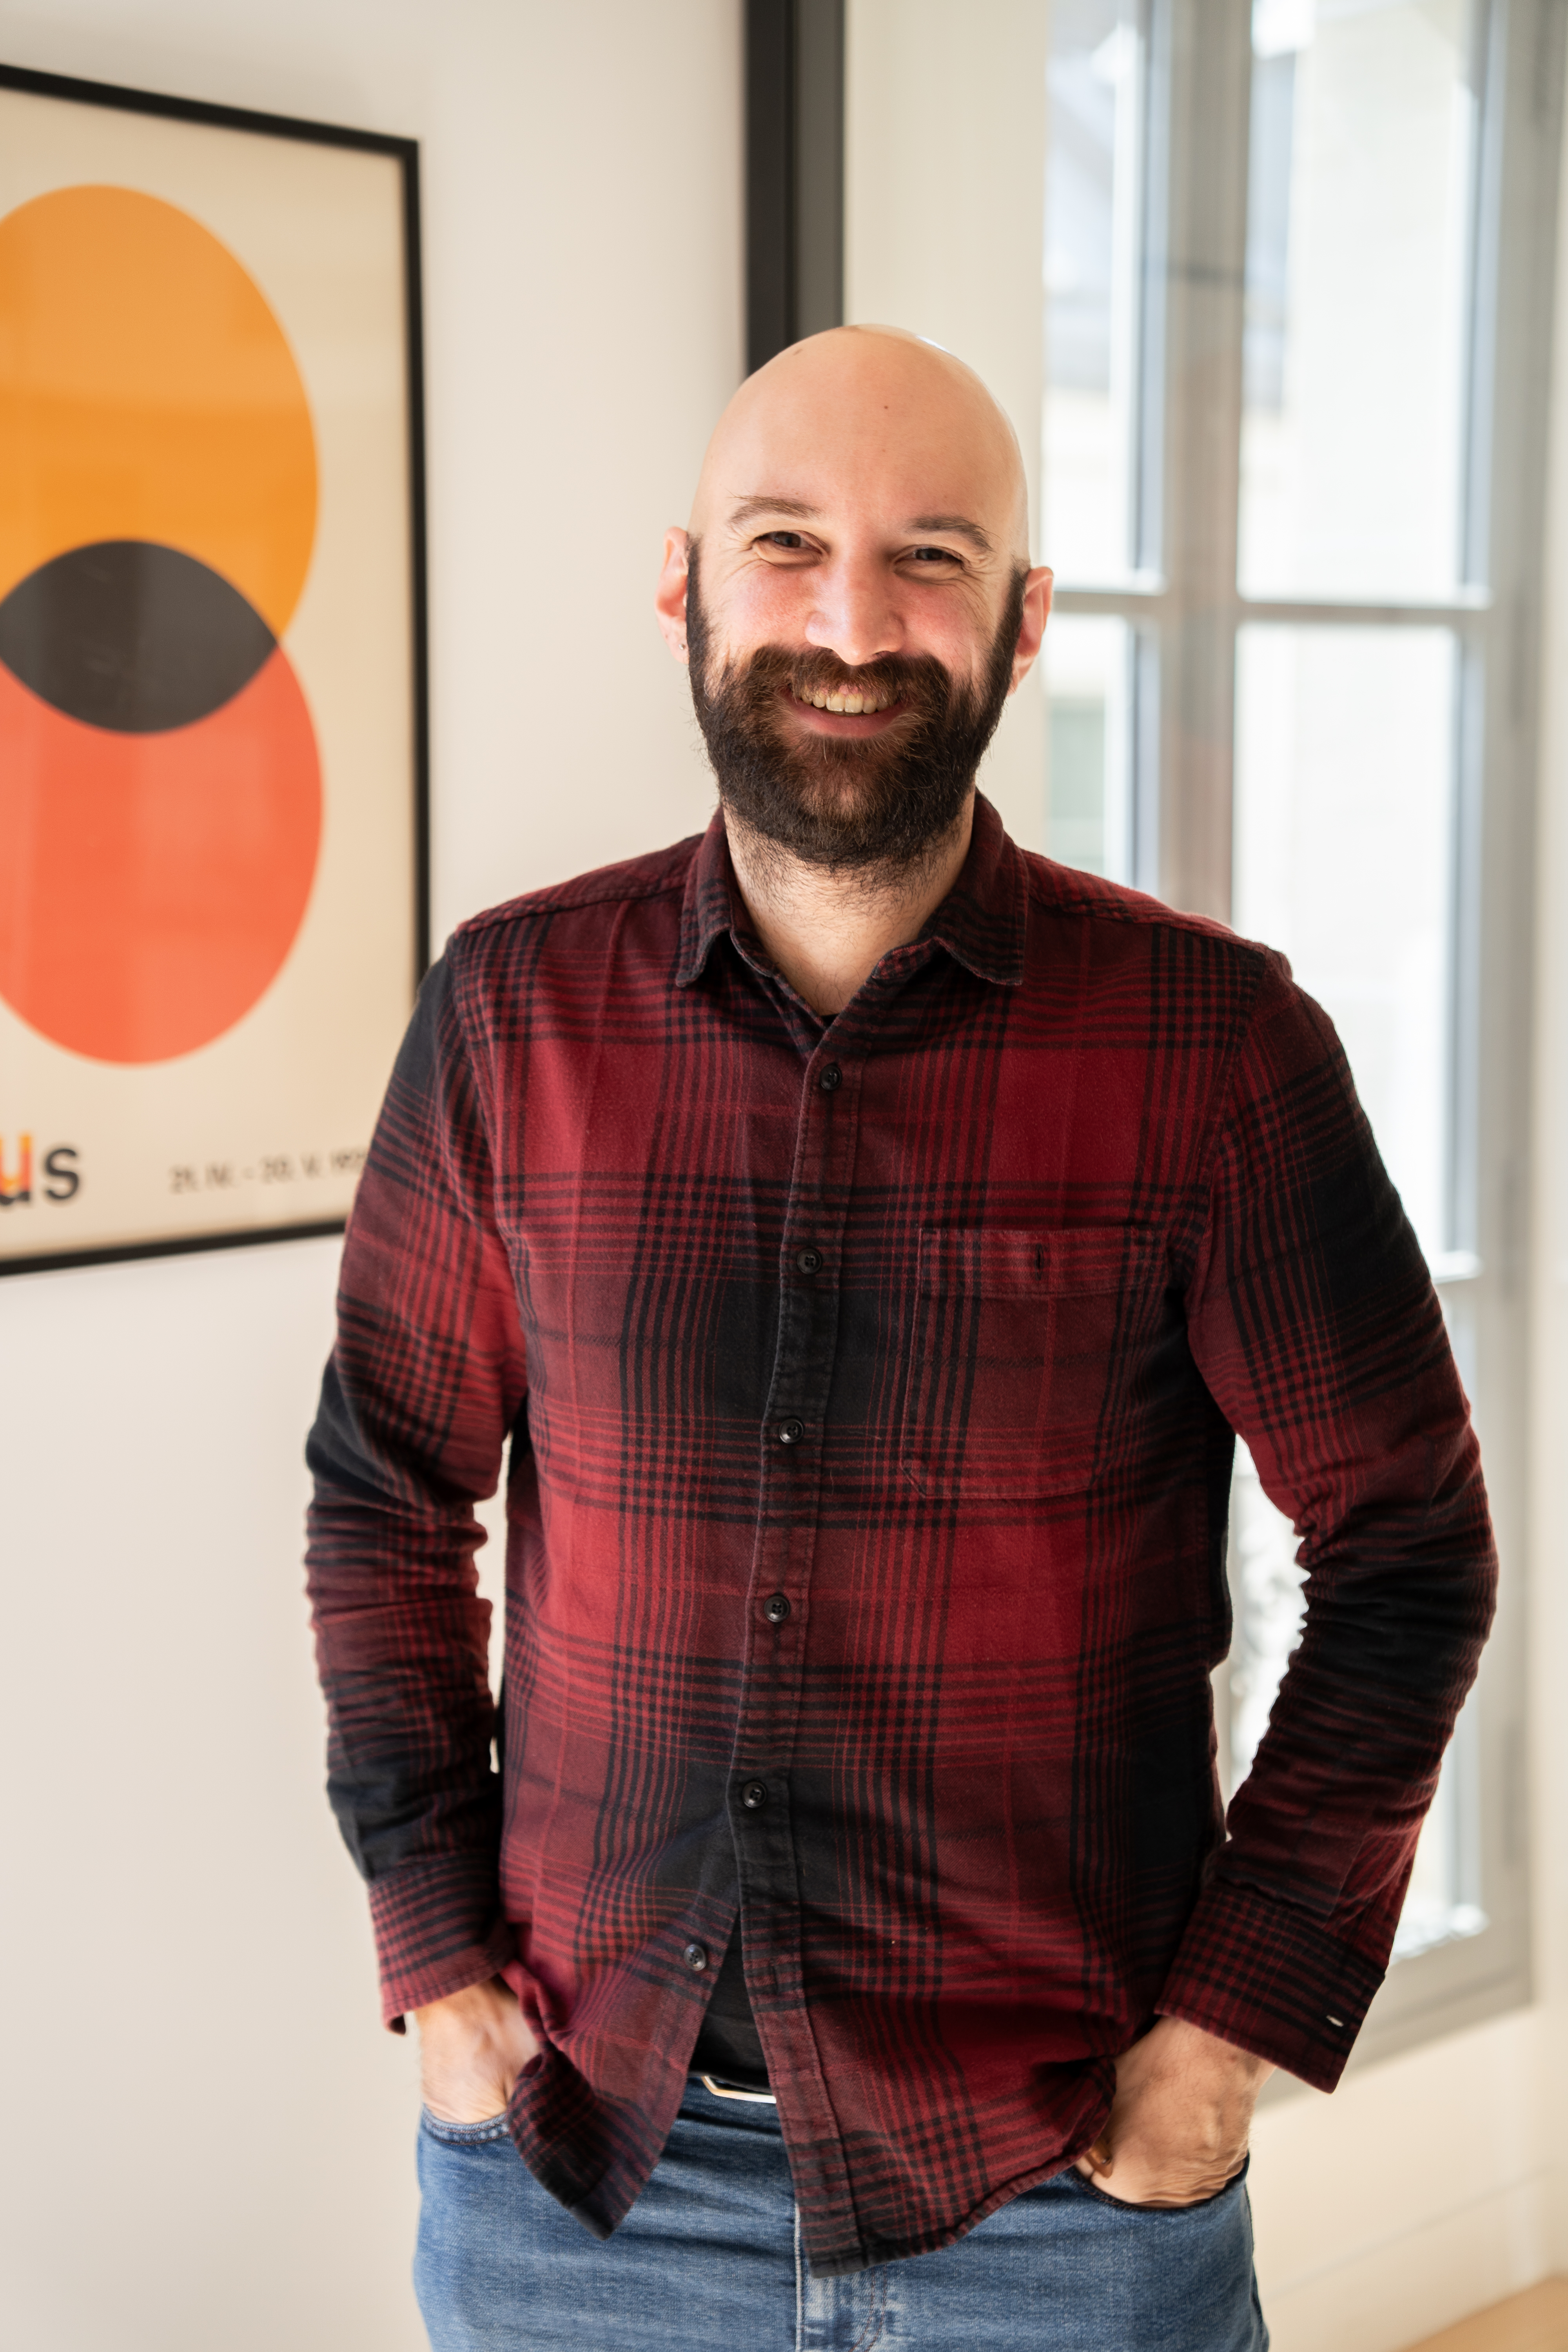
Robin Baraud
Robin Baraud Partner e Head of Cybersecurity
Ex solution architect con una formazione in programmazione di basso livello e cybersecurity, guida l'offerta di sicurezza di Galadrim. Imposta ogni progetto come responsabile dell'audit e rilegge i report prima dell'invio.
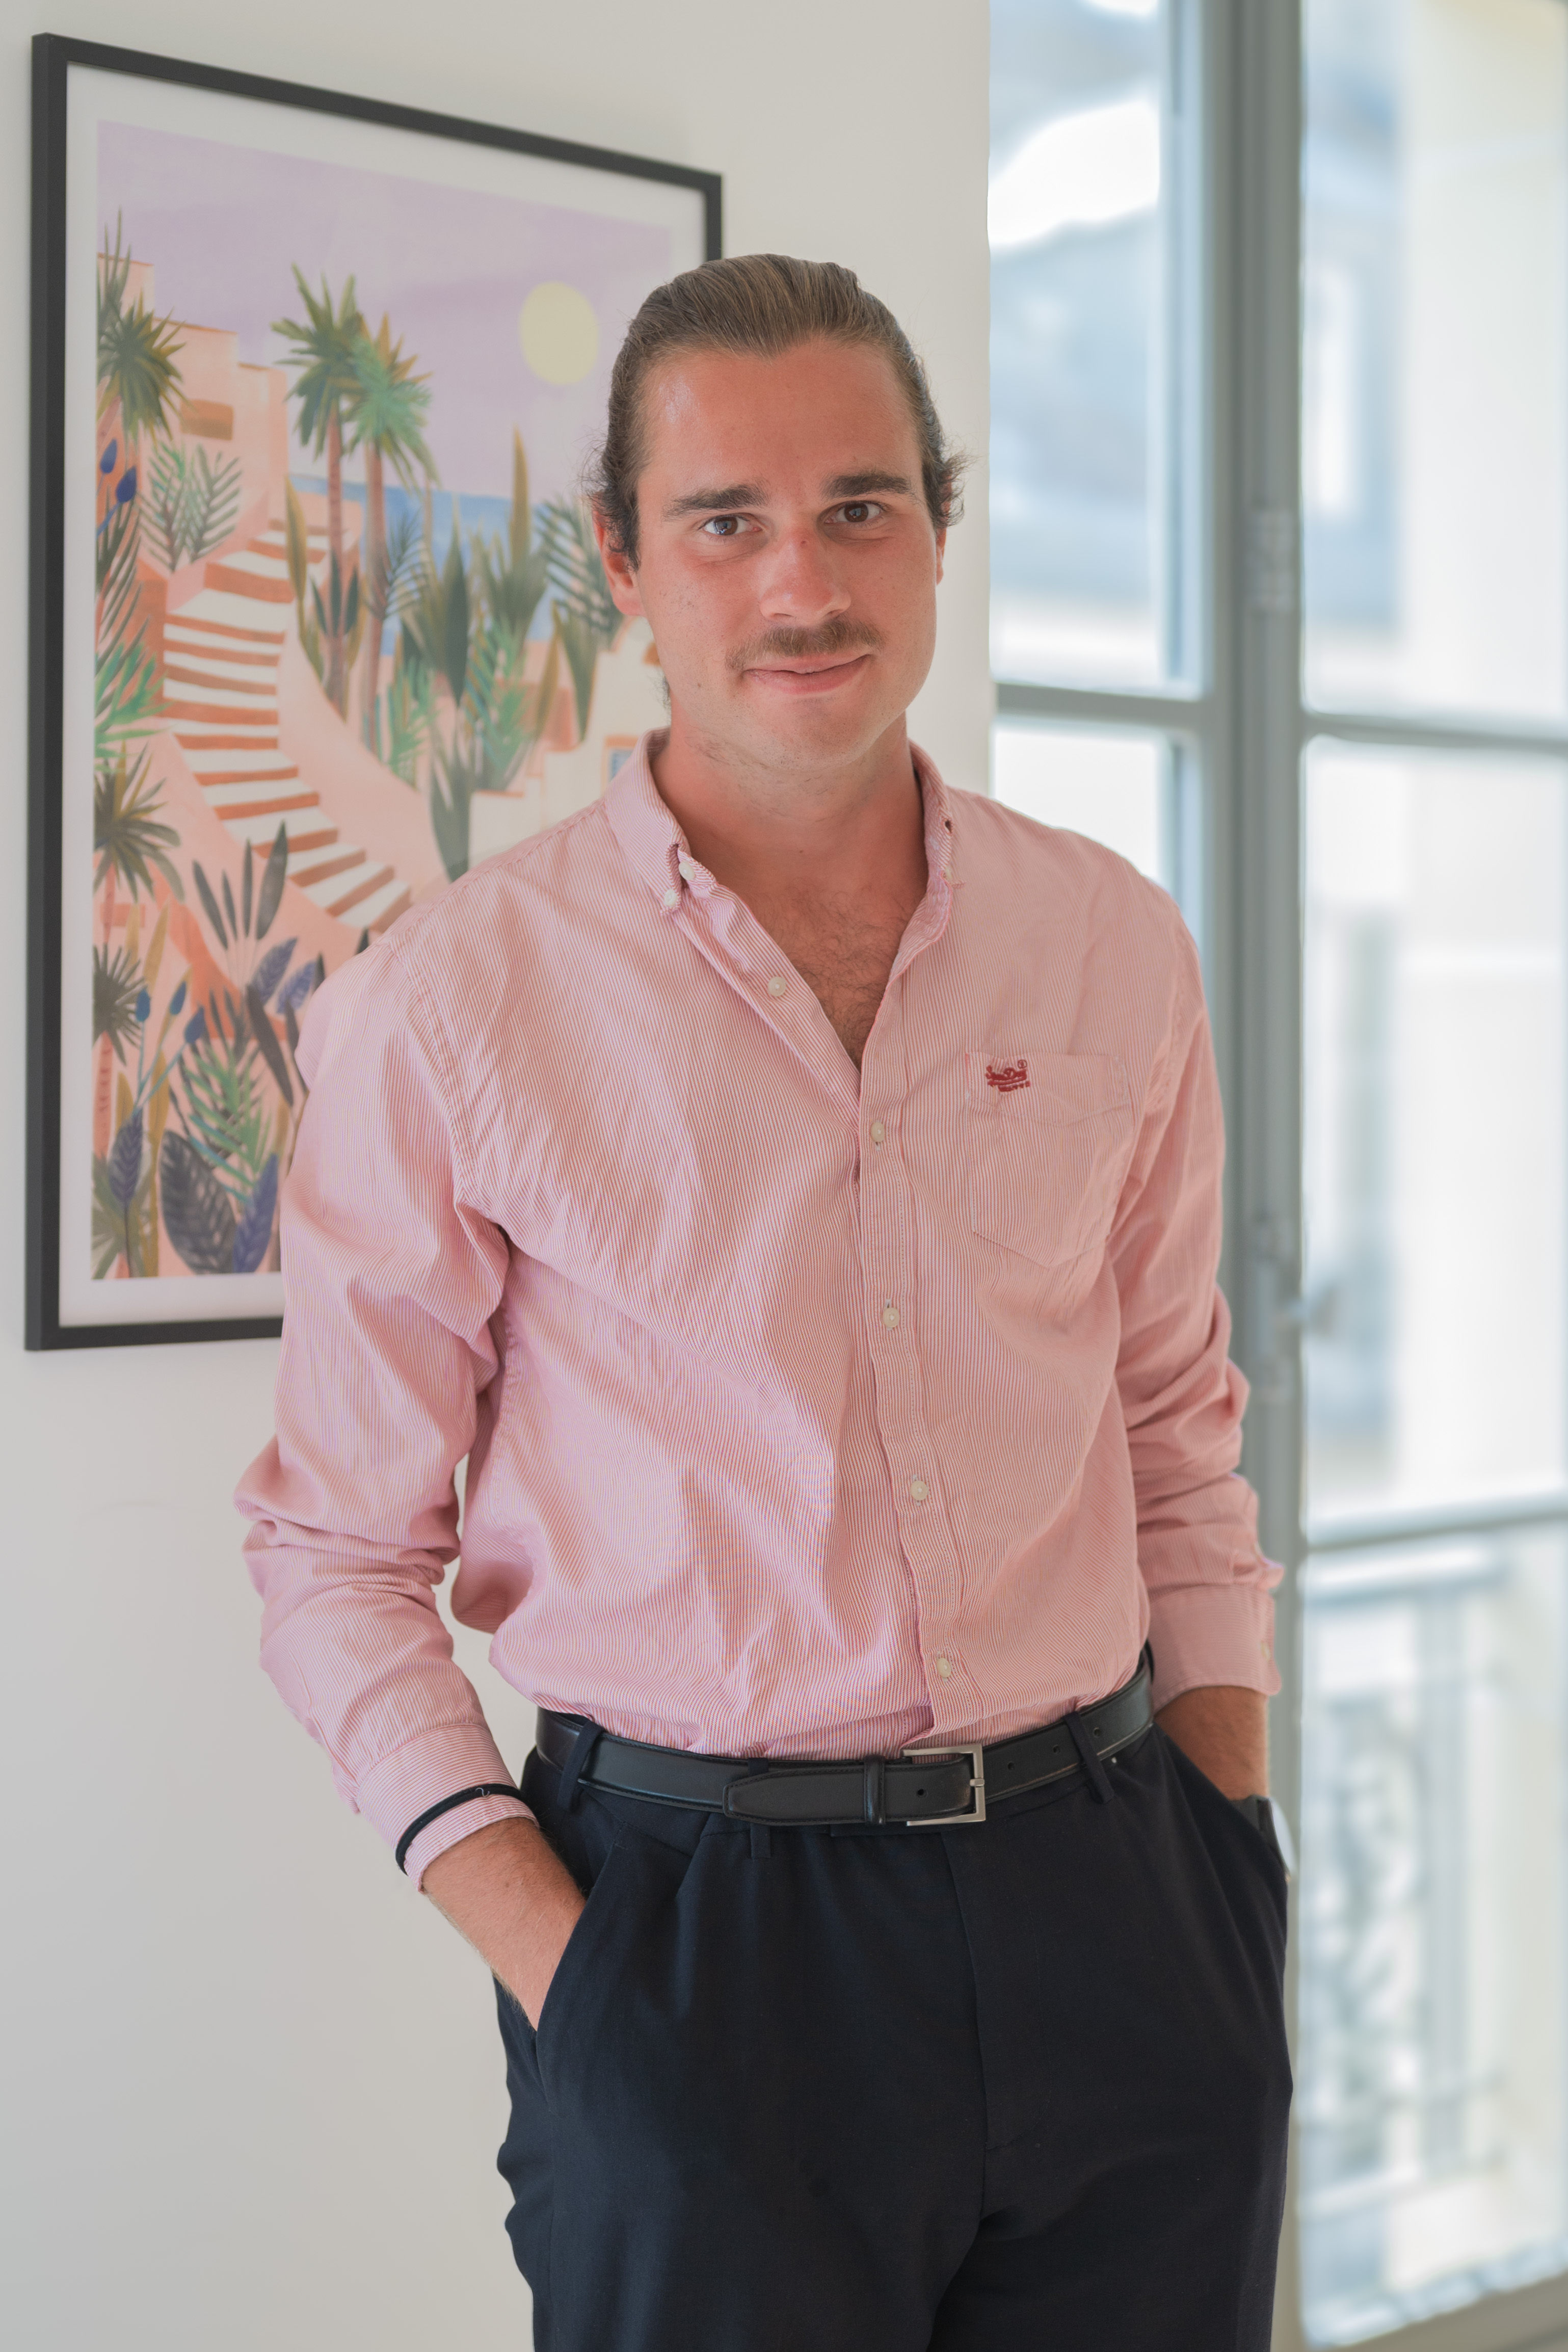
Benjamin Drighès
Benjamin Drighès Partner e CTO Data & IA
Ex consulente dell'Autorité des marchés financiers, l'autorità francese dei mercati finanziari, coordina il comitato sicurezza di Galadrim. Guida le campagne di audit del codice dei nostri progetti di IA, fino alla verifica della correzione di ogni falla critica.
Surya Ambrose
Surya Ambrose Head of Engineering
Engineering Manager per quattro anni e mezzo in una FinTech regolamentata dall'AMF, definisce gli standard di ingegneria di Galadrim e gestisce gli accessi dei nostri team agli ambienti dei clienti.
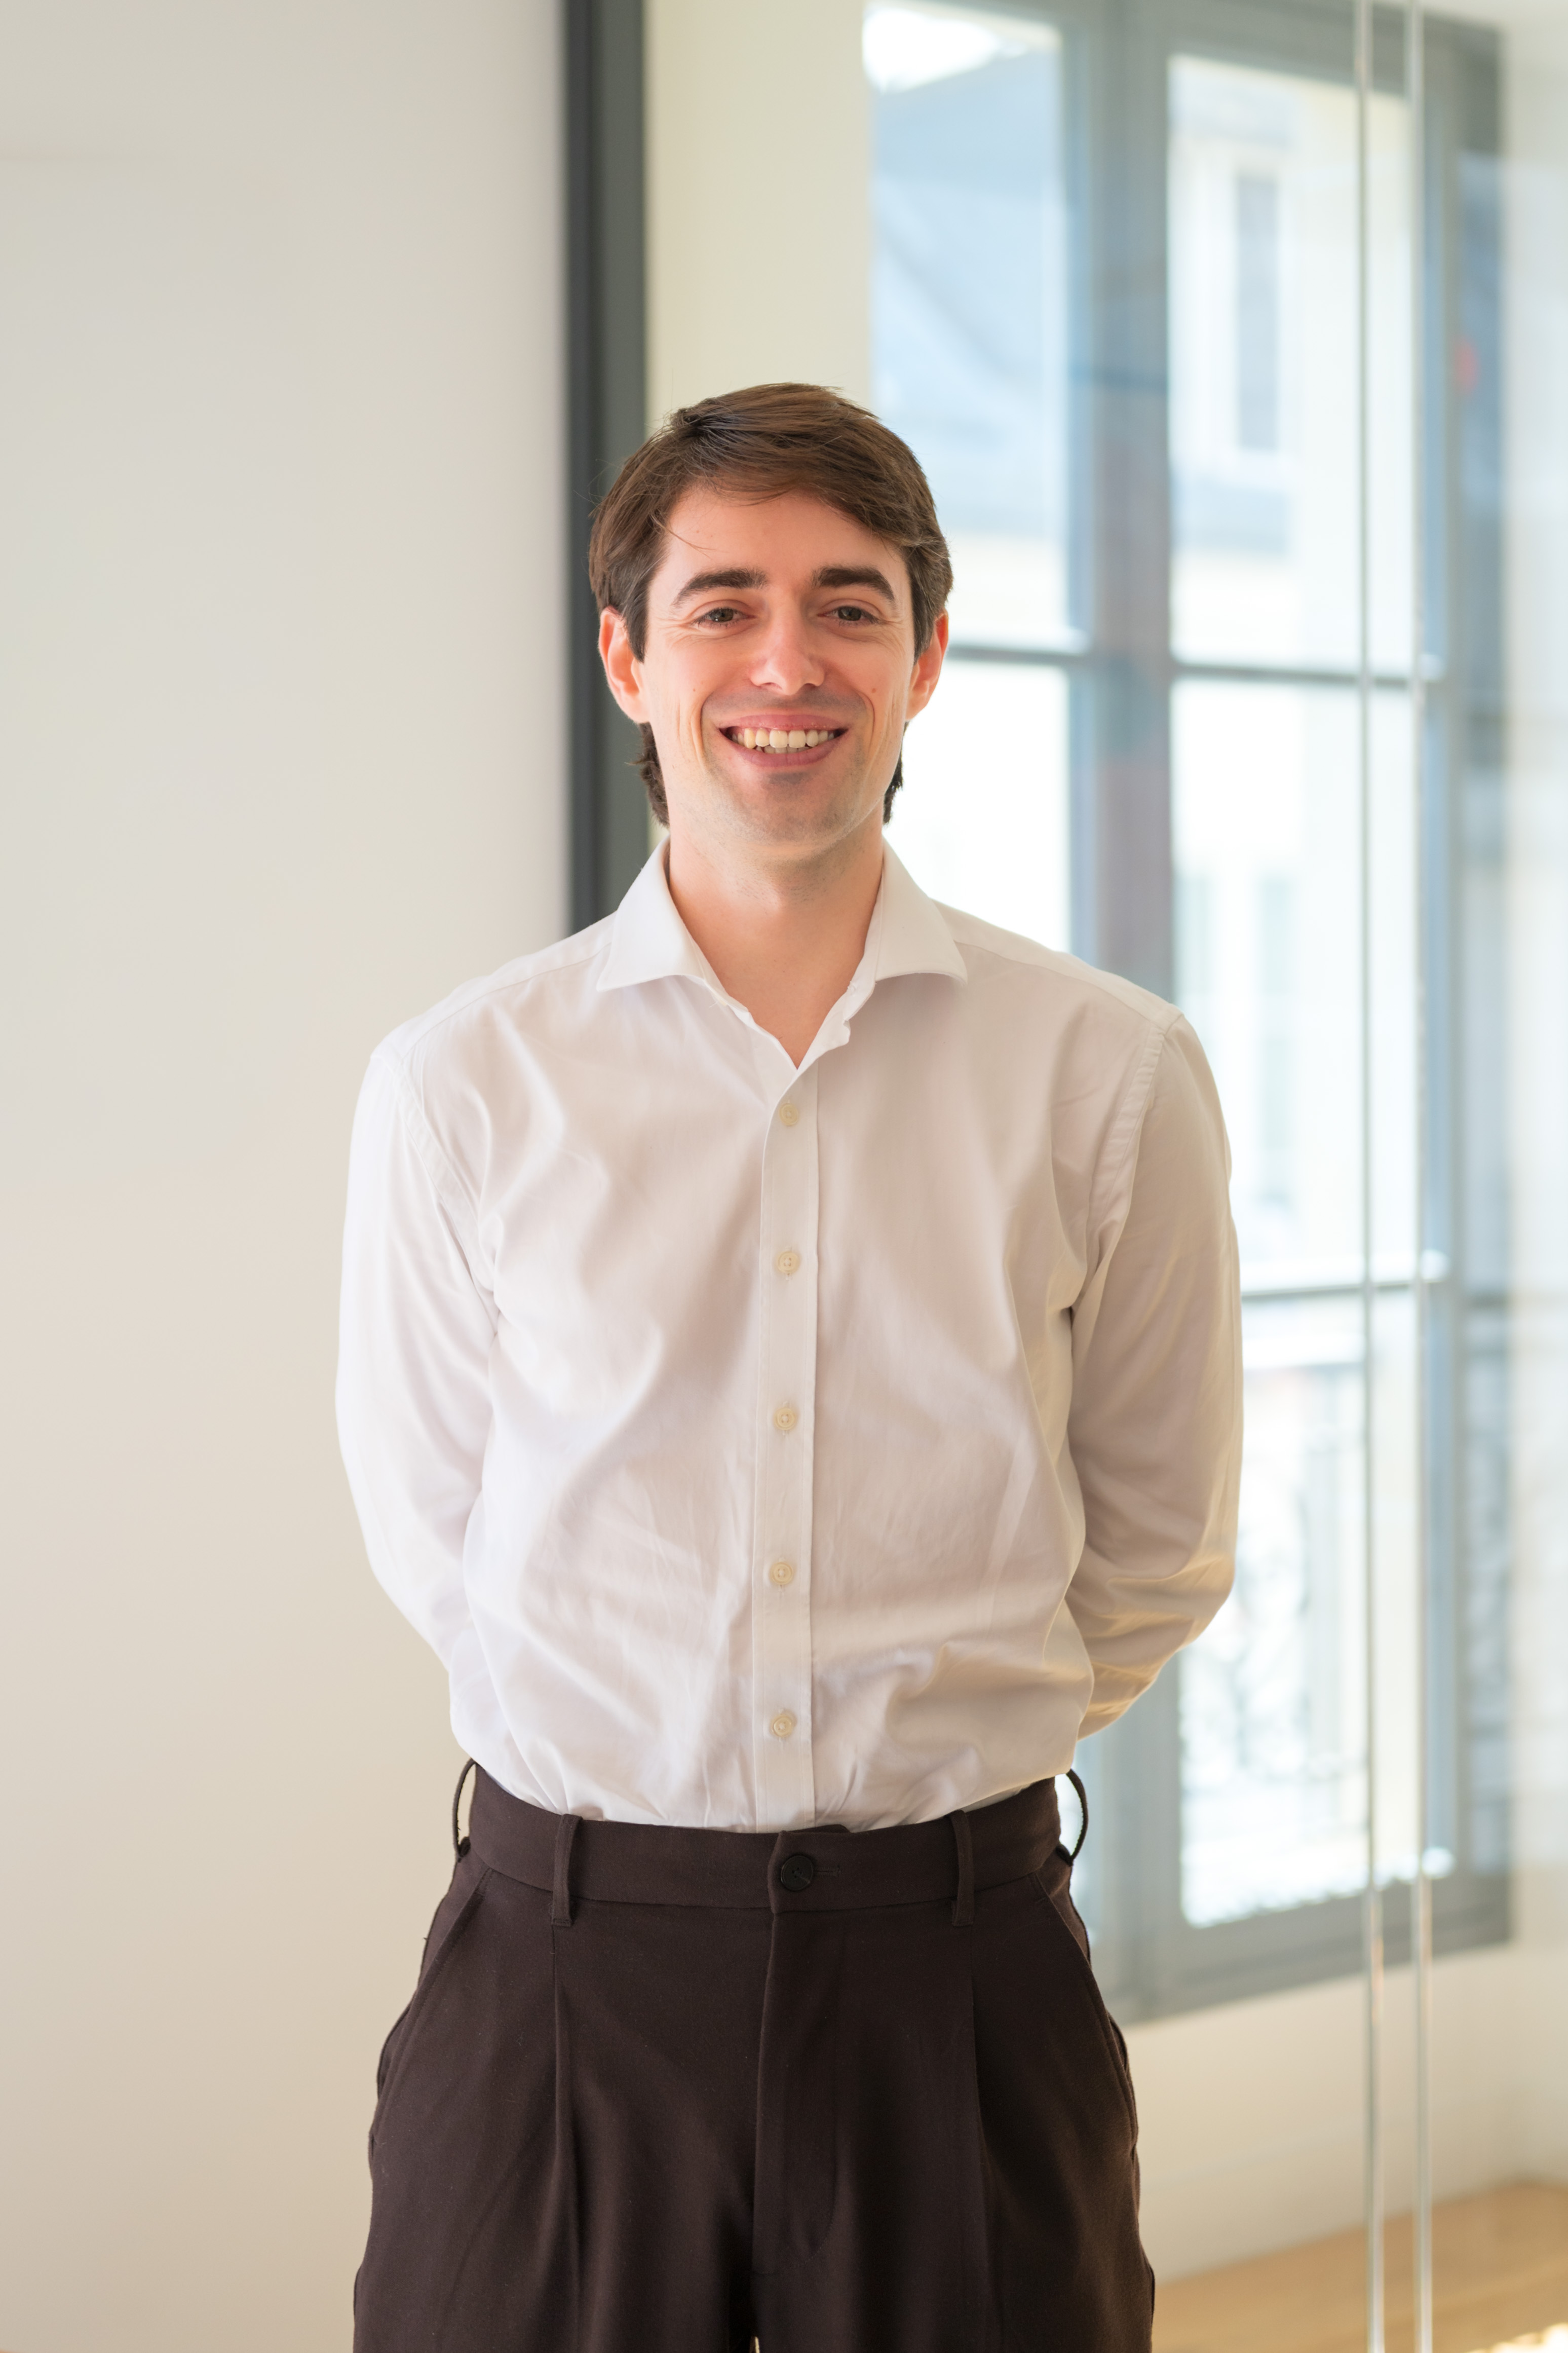
Baptiste Vilboux
Baptiste Vilboux Lead Developer
Guida il percorso di certificazione ISO 27001 di Galadrim. In precedenza ha condotto per oltre un anno la modernizzazione dell'applicativo legacy di un gruppo di 900 farmacie, senza mai interrompere l'operatività.
Julien Schmitt
Julien Schmitt Ingegnere IA
Membro del comitato sicurezza di Galadrim, lavora sulla gestione dei segreti e degli accessi nei nostri progetti.
[Progetti]

Ci hanno affidato la sicurezza dei loro software più critici

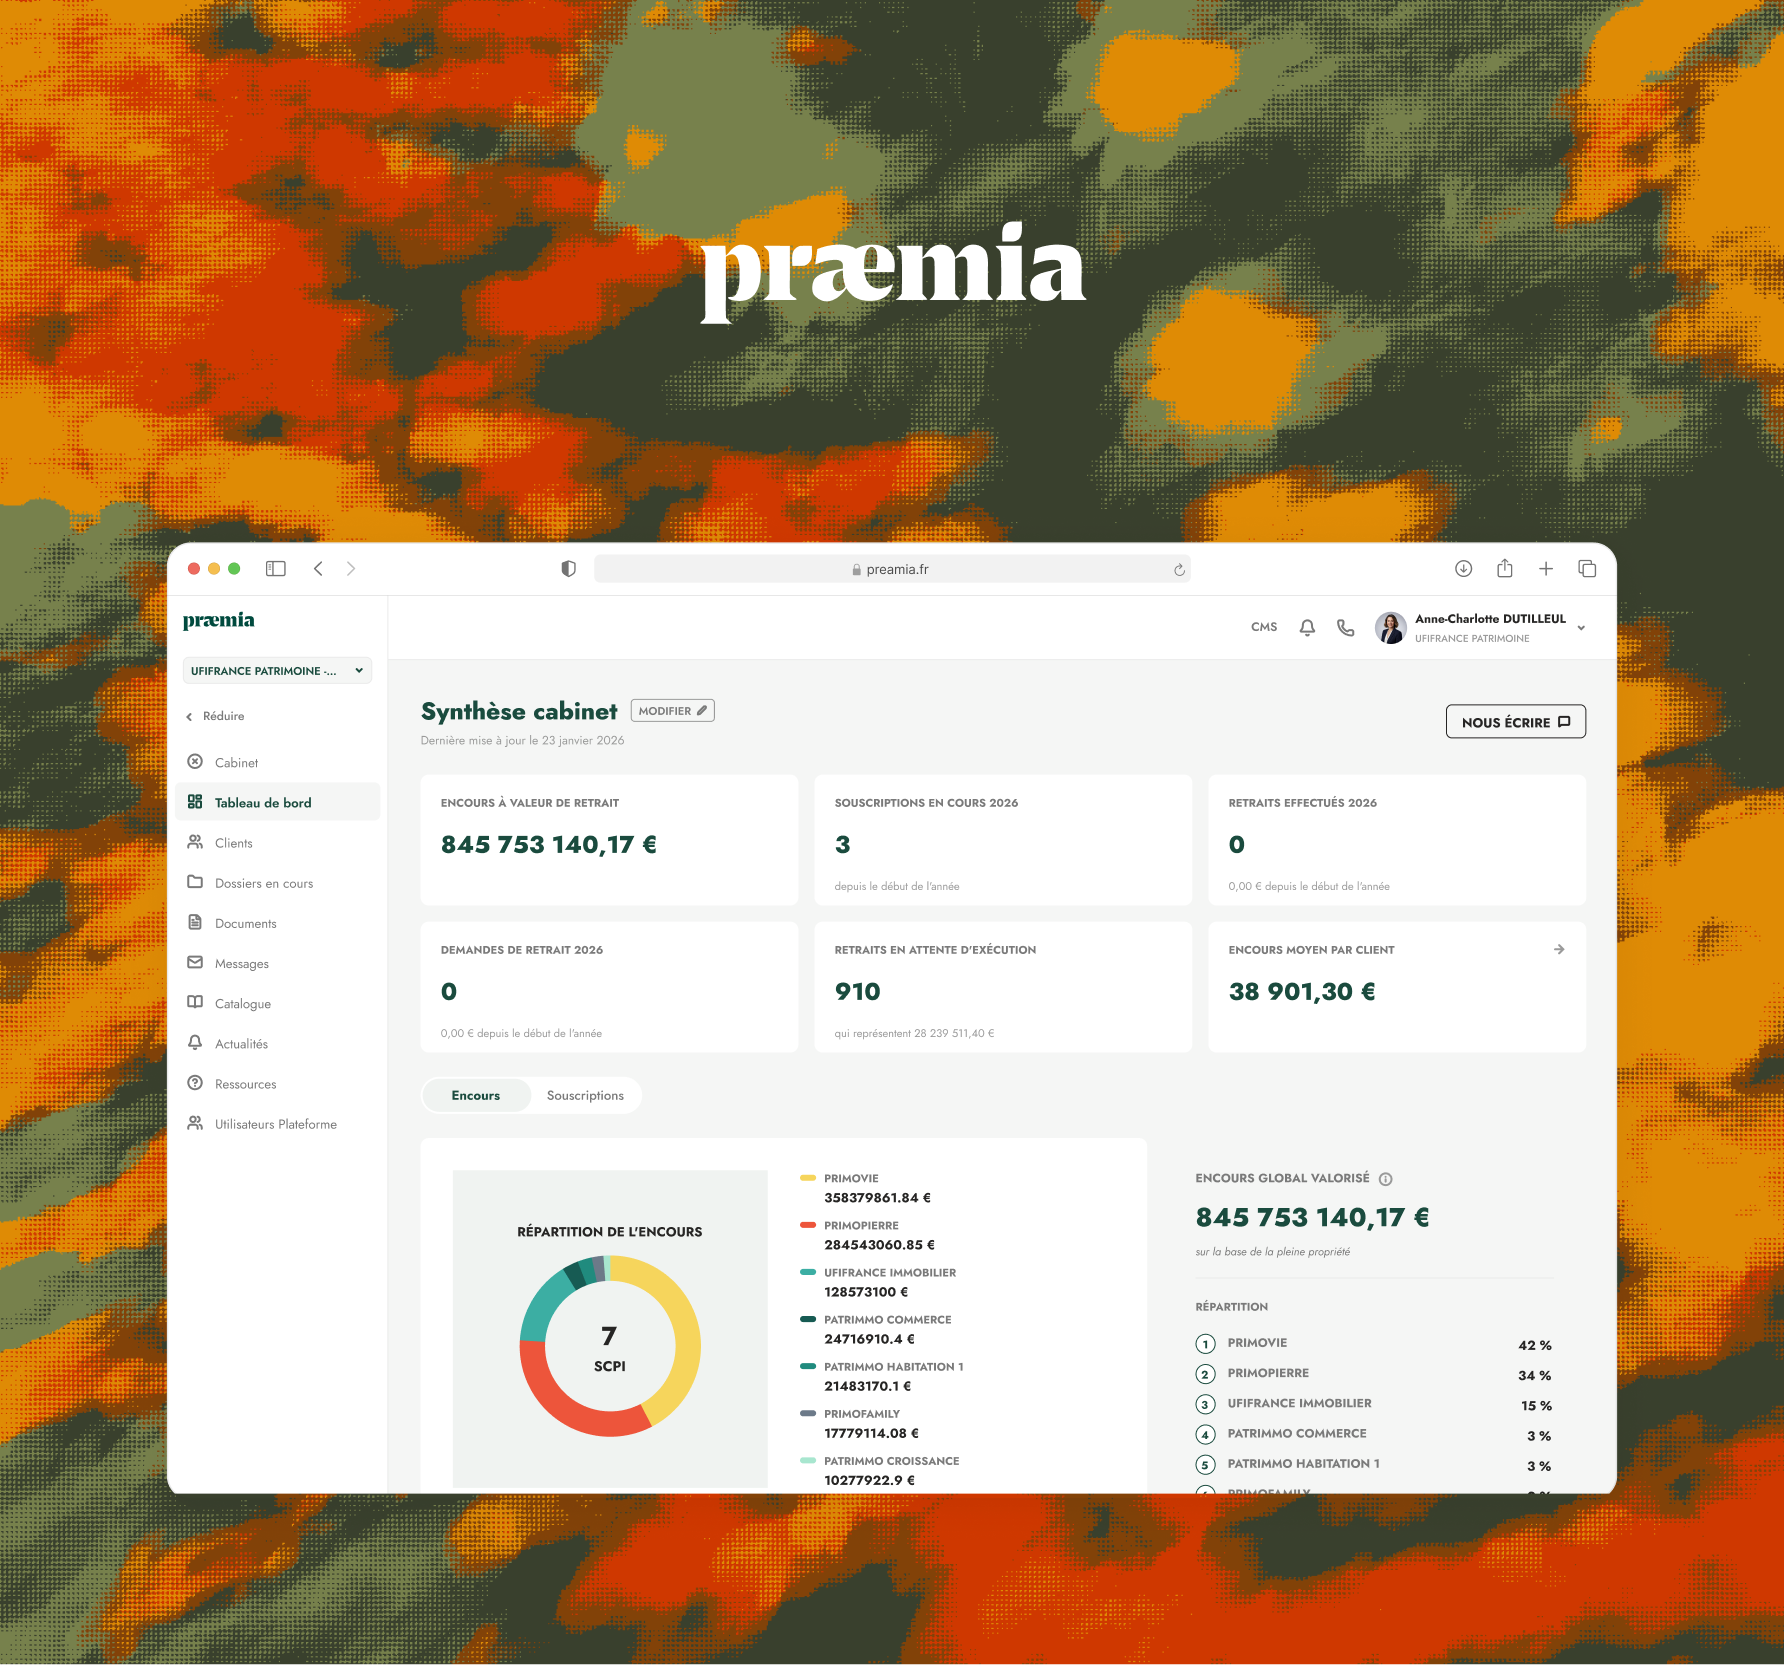
Gestione patrimonialePraemia REIM

Far validare con un pentest indipendente l'extranet di un gestore con 33 miliardi di euro di patrimonio in gestione

Praemia REIM permette alle società di consulenza patrimoniale di seguire l'intero ciclo di vita degli investimenti dei loro clienti nei fondi immobiliari SCPI: patrimonio investito, sottoscrizioni, fiscalità e commissioni. Galadrim ha progettato e sviluppato questa extranet: autenticazione con più strategie, tra cui il single sign-on aziendale, permessi applicati lato server, segreti cifrati nella pipeline di deploy, quattro ambienti separati. Il cliente ha incaricato una società specializzata di eseguire un penetration test e poi un audit di verifica: il risultato è il livello di sicurezza più alto della loro griglia di valutazione.
33 mld €di patrimonio in gestione
61fondi monitorati
Livello massimonell'audit di verifica indipendente
Praemia REIM Logo
TelecomunicazioniIliad

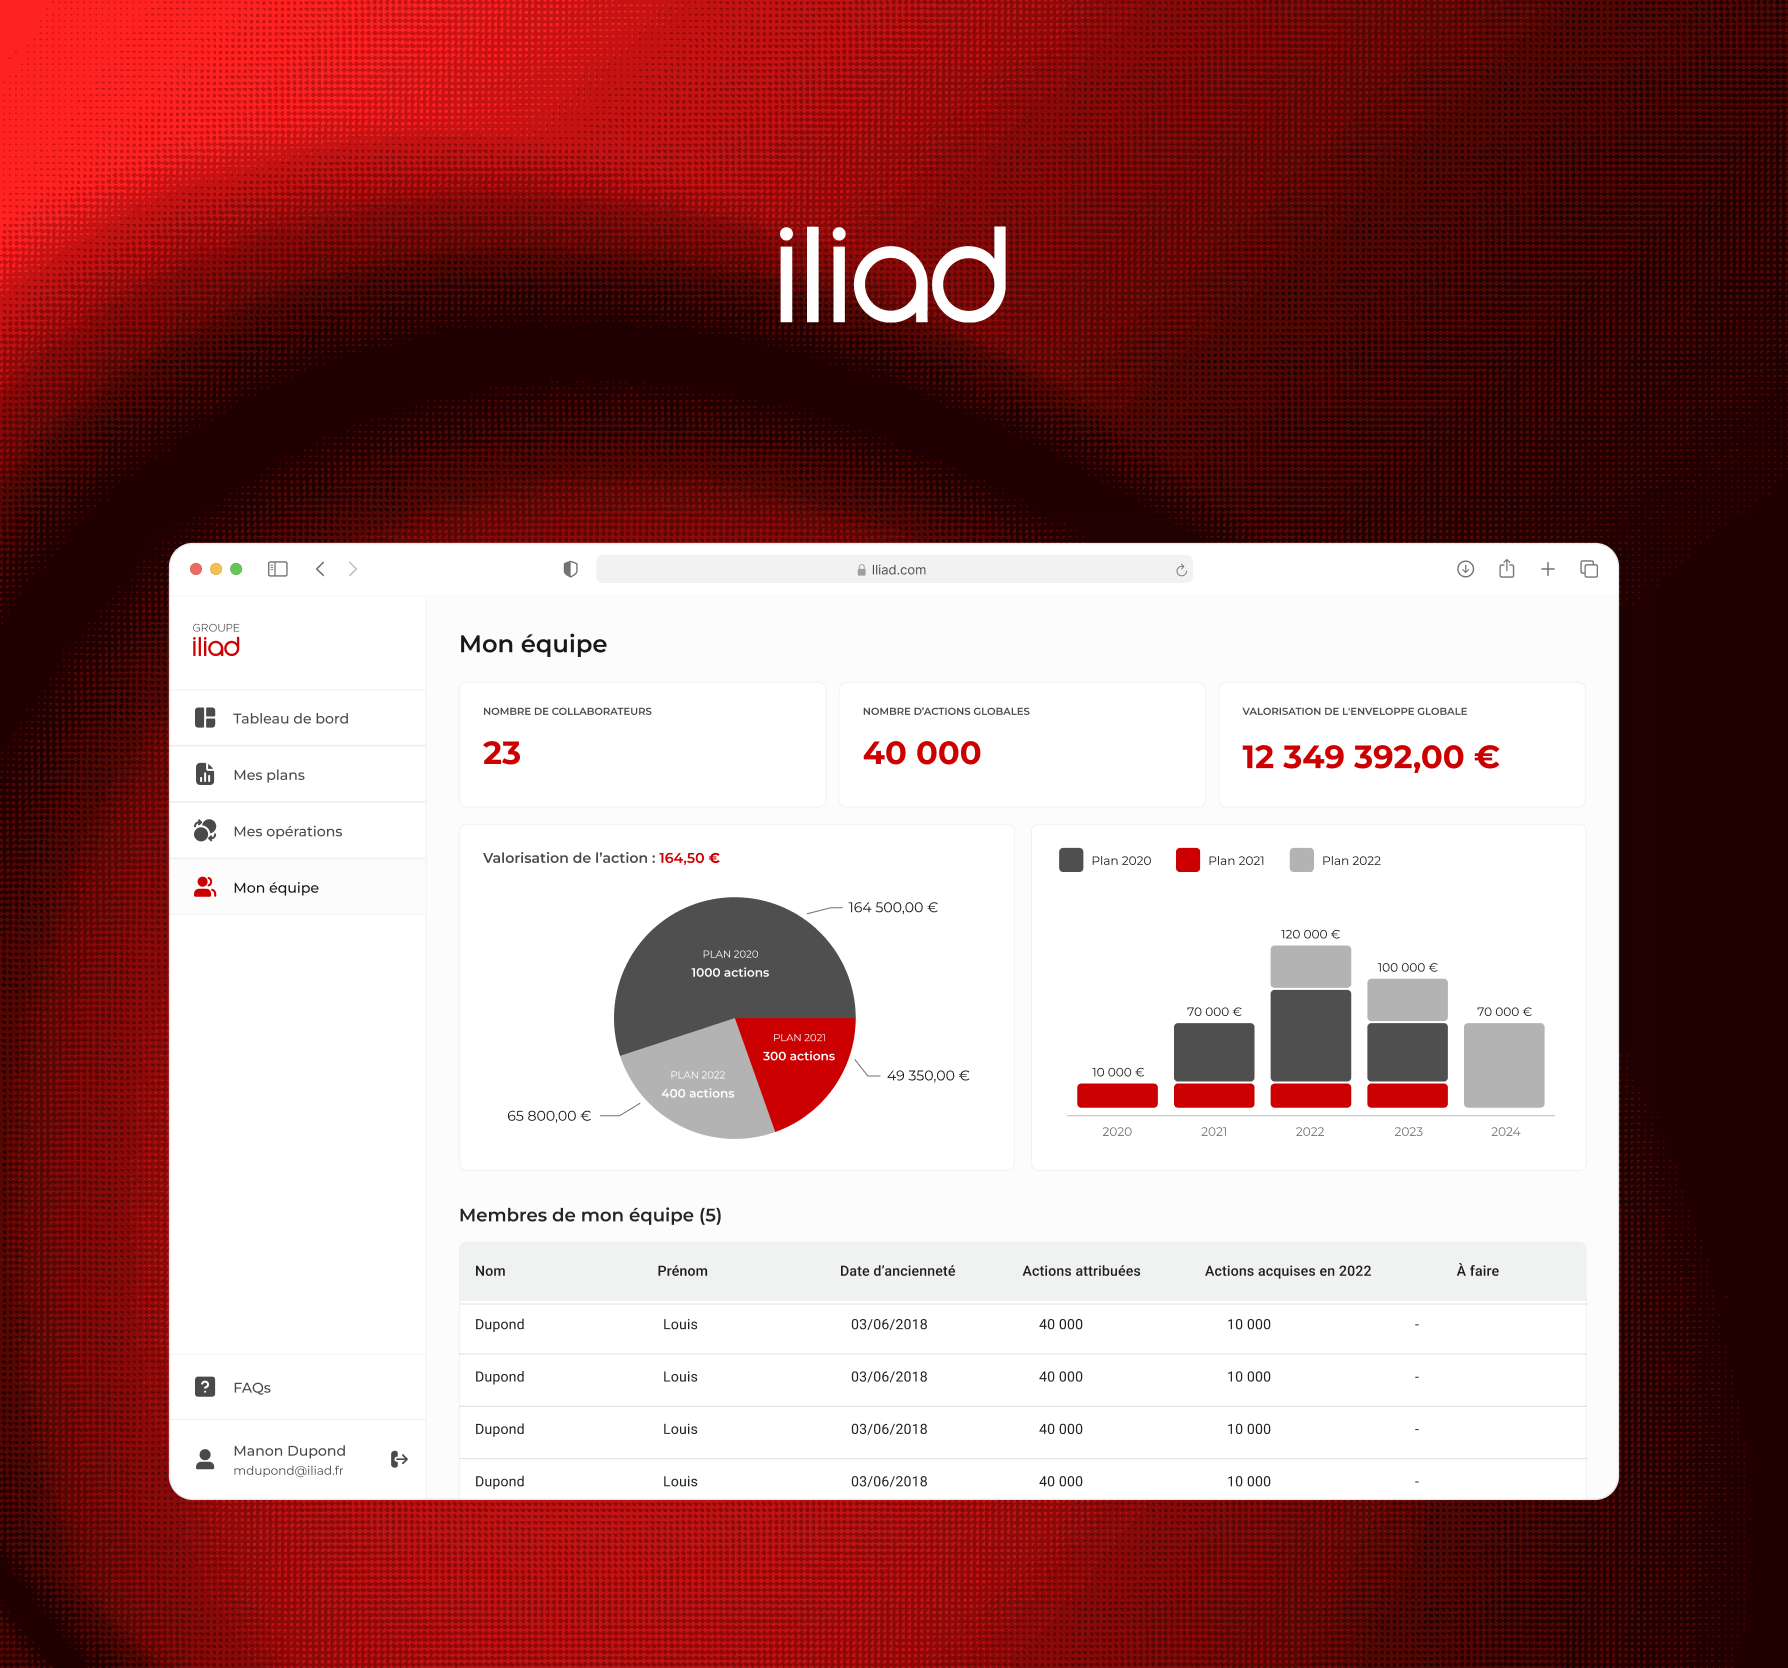
Mostrare a 12.000 dipendenti la loro retribuzione e le loro azioni gratuite, con un controllo degli accessi rigoroso

Iliad, proprietario dell'operatore Free, voleva offrire a ogni dipendente una visione completa della propria retribuzione, della protezione sociale e del piano di assegnazione gratuita di azioni. Galadrim ha sviluppato le due applicazioni su un sistema di ruoli granulare, che stabilisce cosa può consultare ogni dipendente, gestore e amministratore. I documenti legali per la cessione delle azioni passano dalla piattaforma.
12 000utenti
+1 mlndi righe di dati
2applicazioni distinte
Iliad Logo
FarmaciaLeadersanté

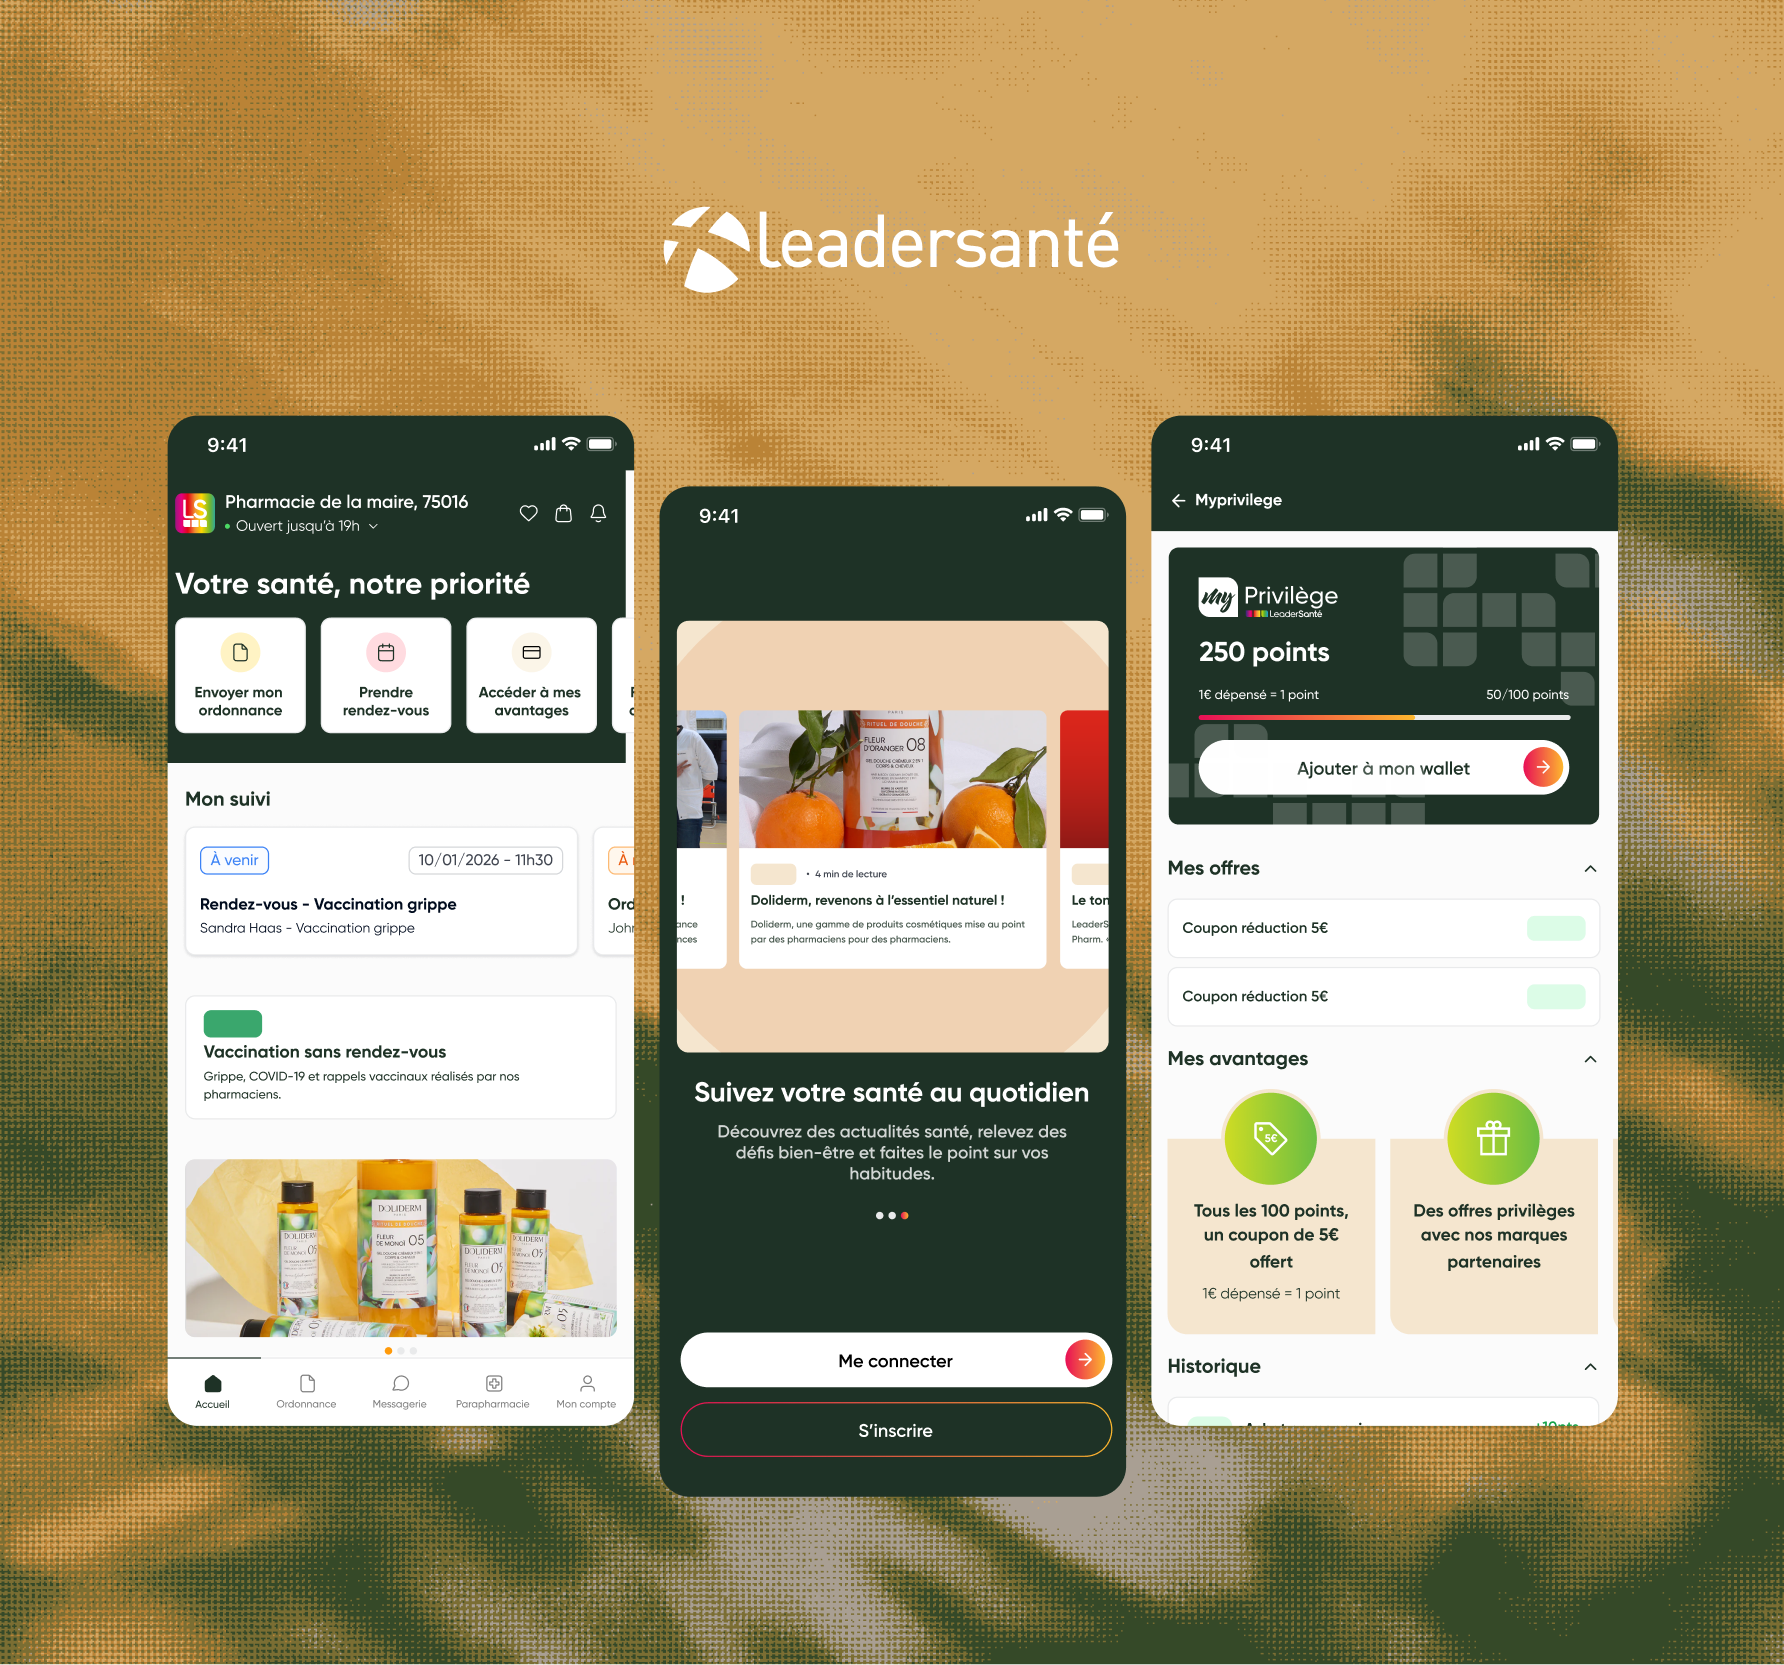
Centralizzare identità e diritti di accesso di un gruppo di 900 farmacie

I team di Leadersanté lavoravano su una ventina di applicazioni gestionali, ciascuna con le proprie credenziali. Galadrim ha sviluppato il portale di single sign-on del gruppo: ogni applicazione satellite vi si collega, e la gestione di identità e permessi è centralizzata in un unico punto. L'ecosistema è ospitato in un ambiente certificato per i dati sanitari.
900+farmacie nel gruppo
~20applicazioni dietro un unico accesso
8 annidi collaborazione continuativa
Leadersanté Logo
OsservabilitàDatadog

Integrare nel catalogo di una software house statunitense il monitoraggio di un componente di sicurezza di rete

Datadog, piattaforma di monitoraggio e analisi delle infrastrutture cloud, voleva portare nel proprio ecosistema le metriche di Calico. Calico è il componente open source che gestisce il routing, il controllo degli accessi di rete e l'applicazione delle policy di sicurezza sui container Kubernetes. Galadrim ha sviluppato l'agente di raccolta in Python e i relativi test, lavorando in inglese con i team di Datadog. Il codice è stato poi integrato nel repository Core di Datadog.
10k+utenti dell'integrazione
2,7 mld $di fatturato nel 2024
Datadog Logo
[Perché Galadrim?]

Perché lavorare con il nostro team di cybersecurity?

Auditor che sanno anche correggere

Una società di audit si ferma al report. I nostri auditor sono ingegneri del software: stimiamo il tempo di correzione di ogni falla, i nostri team di sviluppo eseguono la correzione e poi la sottopongono a un audit di verifica.

Una netta separazione dei ruoli

Affidiamo l'audit di ogni applicazione, anche se l'abbiamo sviluppata noi, a ingegneri esterni al progetto. Un secondo auditor rilegge ogni report prima dell'invio.

Gli stessi standard di sicurezza, applicati ai nostri sviluppi

Sottoponiamo i nostri repository a code review, al rilevamento automatico delle dipendenze vulnerabili e a un programma di audit interno. Il codice che consegniamo affronta regolarmente i penetration test che i nostri clienti commissionano a società terze.

Un'attività di ricerca sulla sicurezza

Il nostro team porta avanti un'attività di ricerca indipendente, fino alla pubblicazione di vulnerabilità inedite e alla loro correzione coordinata con i produttori dei software. Testiamo le tue difese con i metodi della ricerca offensiva.

Ti affianchiamo sulla sicurezza delle tue applicazioni e delle tue infrastrutture, dal penetration test alla correzione verificata.

Parla con un esperto
[FAQ]

Le domande più frequenti dei nostri clienti

Scegli tu. Con l'accesso al codice, a parità di tempo l'audit copre una superficie maggiore. In black box, il test riproduce le condizioni di un attaccante esterno. Proponiamo entrambe le modalità in ogni progetto e la scelta si fa nella fase di definizione.
Un progetto tipo combina audit del codice e penetration test in 5-10 giorni, a seconda del numero di applicazioni e della profondità del test. Definiamo il perimetro con te prima della firma.
Una sintesi per il management, poi la descrizione di ogni vulnerabilità, classificata secondo lo standard CVSS, con la prova dell'impatto e un tempo di correzione stimato. A questo si aggiungono la roadmap di adeguamento alle raccomandazioni dell'ANSSI e il modello di rischio.
Sì. Affidiamo l'audit a ingegneri esterni al progetto e un secondo auditor rilegge i report. Se la tua assicurazione o il tuo cliente richiede un auditor del tutto indipendente dalla nostra struttura, te lo diciamo in totale trasparenza e ti indirizziamo verso il partner giusto.
Sì. Analizziamo l'architettura e la configurazione dei tuoi ambienti AWS, Azure, GCP o OVH: gestione delle identità, segmentazione di rete, storage, cifratura, hardening secondo i CIS Benchmarks.
I tuoi team o i nostri. Il report è pensato per essere utilizzabile da qualsiasi fornitore, e i nostri ingegneri si occupano della correzione se ce la affidi.
Seguiamo la parte tecnica dell'adeguamento, con audit regolari e la formazione dei tuoi team. La certificazione vera e propria spetta a un ente accreditato.
La riservatezza è la regola: non citiamo pubblicamente nessun progetto di audit, nemmeno in forma anonima. A te garantiamo la stessa discrezione.
A te. Report, prove di impatto e documentazione sono tuoi a ogni consegna. La cessione dei diritti è prevista dal contratto fin dall'inizio.
Dimensioniamo ogni progetto in base al perimetro, alla modalità di accesso e alla profondità del test che scegli. Raccontaci il tuo contesto: ti rispondiamo entro 24 ore con una prima valutazione.
[Contattaci]

Realizziamo insieme il tuo progetto

Lavoriamo con clienti di ogni tipo, in tutti i settori. Che tu sia un imprenditore o alla guida di una grande organizzazione, mettiamo in campo il team giusto per le tue esigenze.

Più di 800 aziende si sono affidate a noi per creare i loro prodotti web, mobile e di IA

La tua richiesta

Ti ricontattiamo entro un'ora.